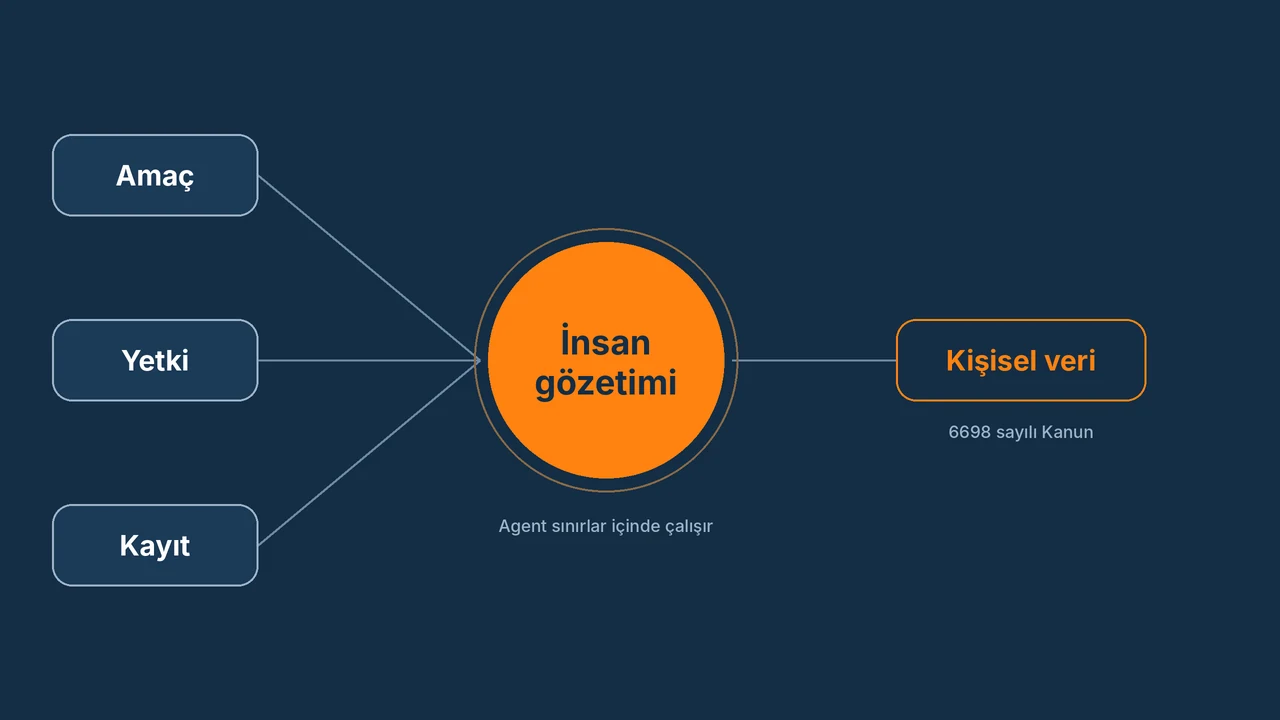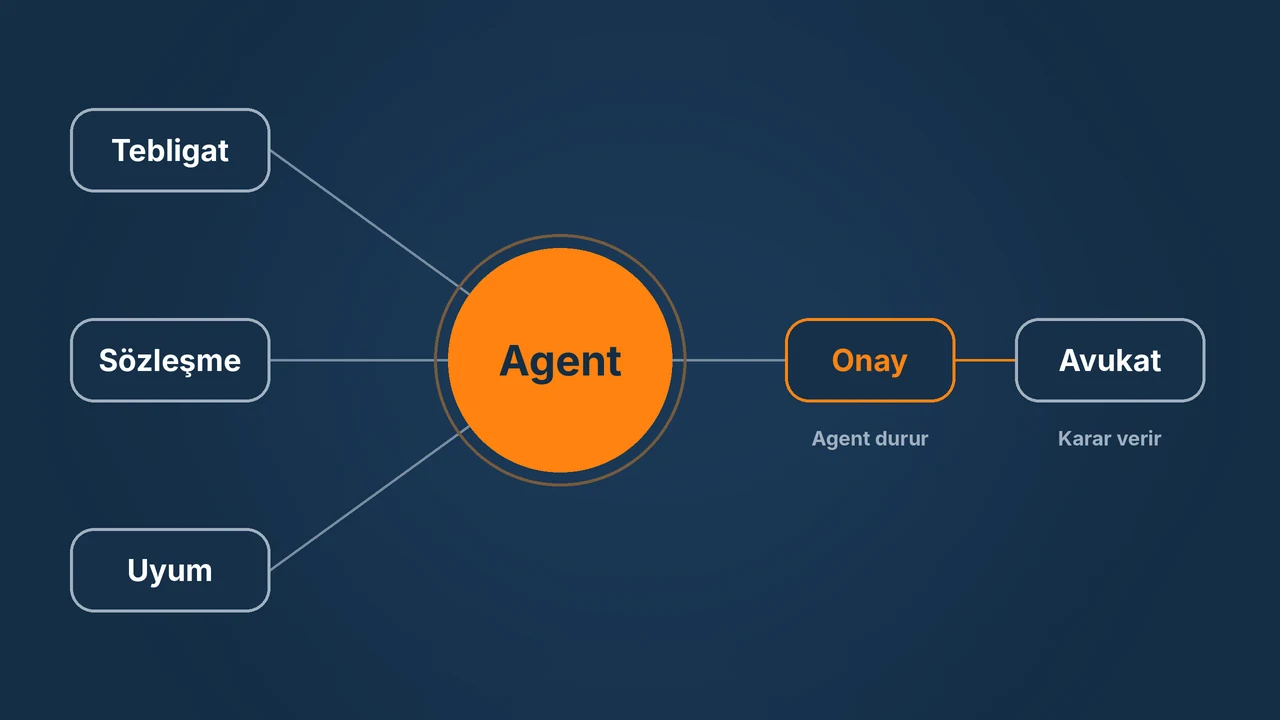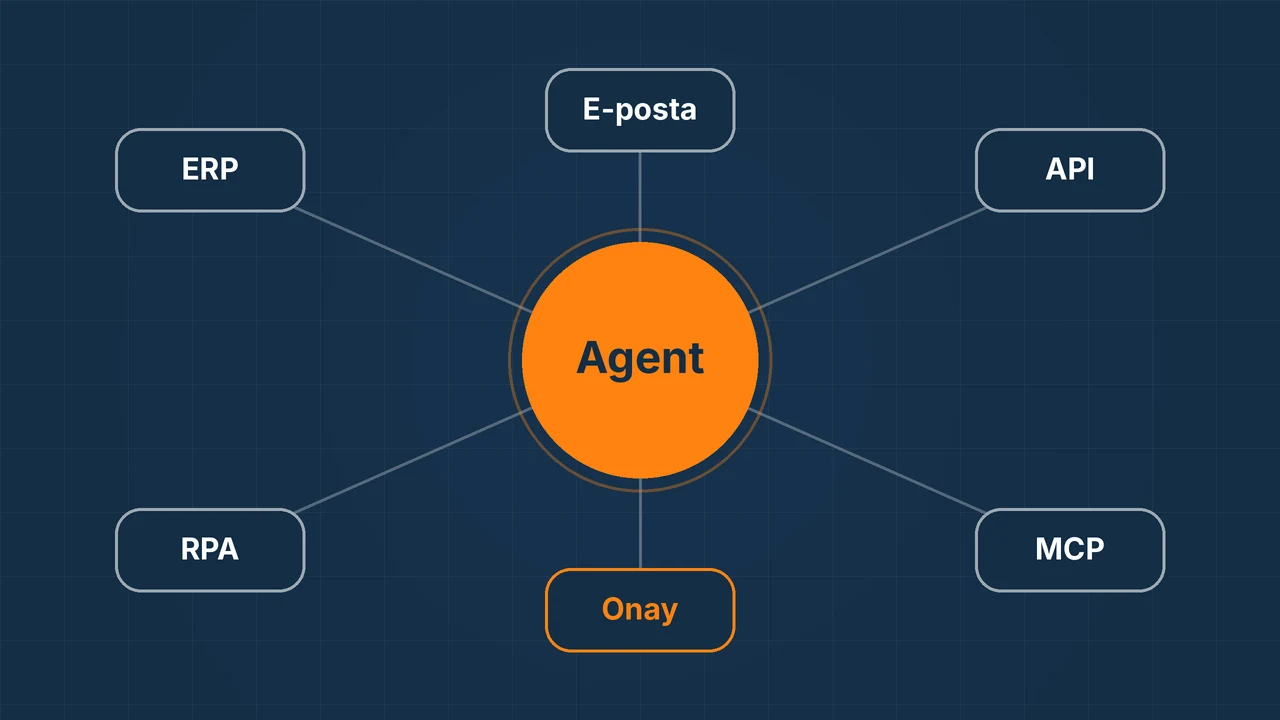
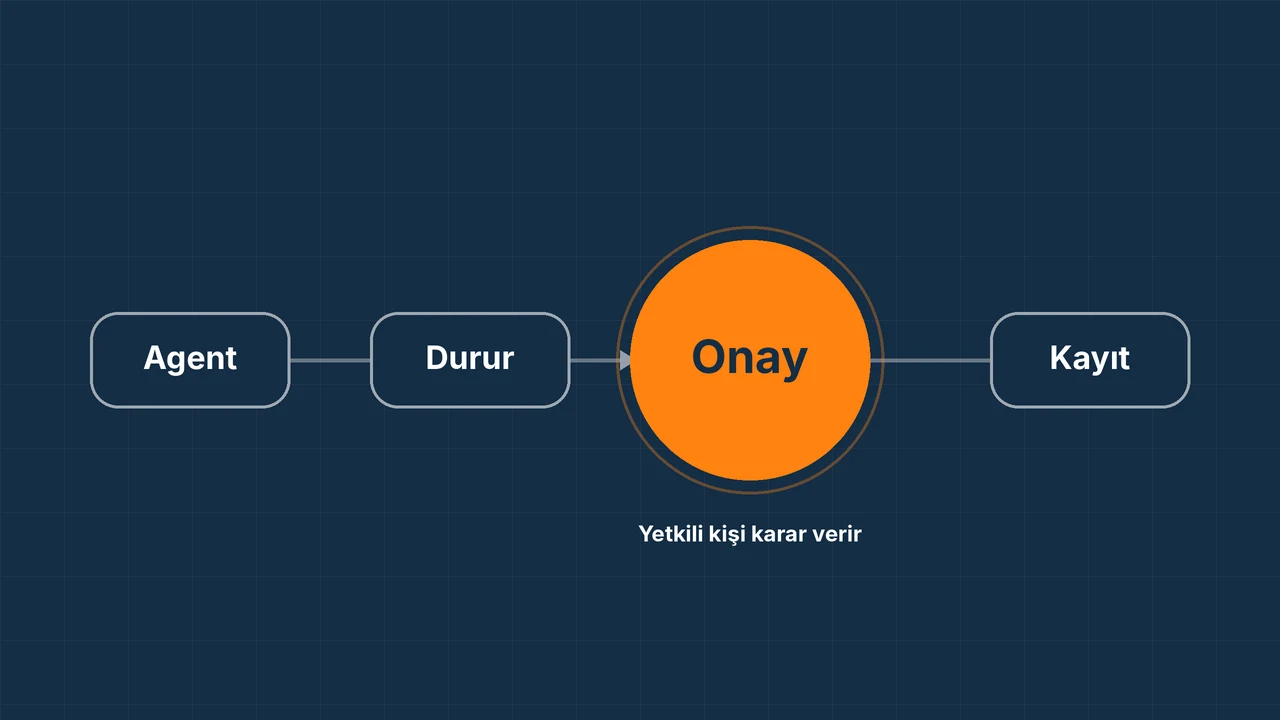
AI governance, bir kurumun yapay zeka sistemlerini hangi kurallarla, kimin sorumluluğunda ve hangi kontrollerle kullandığını belirleyen düzendir. Bu düzenin günlük işte karşılığı insan onay mekanizmasıdır: yapay zeka ajanı (AI agent) belirli bir adıma geldiğinde durur, yetkili kişi kararı verir ve karar kayda geçer. Mekanizmayı kurmak için üç şeyi tanımlamak gerekir: hangi işlem durur, kim onaylar, ne kaydedilir.
Bu rehber, AI governance uygulaması arayan ya da mevcut otomasyonlarına onay adımı eklemek isteyen kurumlar için yazıldı. Çerçevelerin ne istediğini, onay mekanizmasının parçalarını, hangi işlemin onaya bağlanacağını ve bir çözümü değerlendirirken sorulacak soruları sırasıyla ele alır.
AI governance (yapay zeka yönetişimi) nedir?
AI governance, Türkçede yapay zeka yönetişimi olarak da anılır. Politika belgesinden ibaret değildir; envanteri, risk değerlendirmesini, yetkileri, insan gözetimini, kaydı ve olay yönetimini birlikte kapsar. Amaç yapay zeka kullanımını yavaşlatmak değil, kimin neyi hangi sınırla yapabildiğini önceden belirlemektir.
Uluslararası çerçeveler bu yapıyı benzer biçimde tarif eder. ABD Ulusal Standartlar ve Teknoloji Enstitüsü'nün gönüllü kullanıma sunduğu AI Risk Yönetimi Çerçevesi dört işlev tanımlar: yönetişim (govern), haritalama (map), ölçme (measure) ve yönetme (manage). Çerçeve, yönetişimi diğer üç işlevin hepsine yön veren ortak işlev olarak konumlar.
Agent'larla birlikte konu daha somut hale geldi. Yalnız metin üreten bir model yanlış yazabilir; sistemlerde işlem yapan bir agent ise yanlış ödeme çıkarabilir ya da yanlış kaydı silebilir. Bu yüzden agent kullanan kurumlarda yönetişimin ağırlık merkezi, işlem anındaki kontrole kayar.
AI governance uygulaması hangi bileşenlerden oluşur?
Çalışan bir AI governance uygulaması altı bileşenden oluşur. İlk ikisi belgeyle başlayabilir; son dördü işin yürüdüğü sistemde uygulanmak zorundadır.
| Bileşen | Yanıtladığı soru | Somut çıktı |
|---|---|---|
| Envanter | Kurumda hangi agent, model ve otomasyon çalışıyor? | Sahibi ve amacı yazılı sistem listesi |
| Risk sınıflaması | Hangi kullanımın etkisi yüksek? | Süreç bazında risk düzeyi |
| Yetki ve erişim | Agent hangi sisteme, hangi hesapla erişiyor? | İşe özel hesaplar, merkezi şifre yönetimi |
| İnsan onay mekanizması | Agent hangi adımda durur, kim karar verir? | Onay kuralları ve onay ekranı |
| Kayıt ve izleme | Kim başlattı, agent ne yaptı, kim onayladı? | Değiştirilemeyen denetim kaydı |
| Olay yönetimi | Hata olduğunda kim durdurur, nasıl geri alınır? | Durdurma yetkisi ve geri alma adımları |
Kurumların çoğu envanter ve politika ile başlar, bu doğrudur. Ancak politika "kritik kararlarda insan onayı alınır" dediğinde, bu cümlenin hangi ekranda, hangi kuralla ve hangi kayıtla uygulandığı da gösterilebilmelidir. Denetimde sorulan politika metni değil, uygulamanın kanıtıdır.
Hangi düzenlemeler insan gözetimi ister?
Avrupa Birliği'nin Yapay Zeka Tüzüğü, insan gözetimini yüksek riskli sistemler için açık bir yükümlülük olarak yazar. Tüzüğün 14. maddesine göre bu sistemler, kullanıldıkları süre boyunca gerçek kişilerce etkili biçimde gözetilebilecek şekilde tasarlanır. Aynı madde, gözetim tedbirlerinin sistemin riskiyle, otonomi düzeyiyle ve kullanım bağlamıyla orantılı olmasını ister.
Türkiye'de 6698 sayılı Kanun'un 11. maddesi, işlenen verilerin yalnız otomatik sistemlerle analiz edilmesi sonucunda kişinin aleyhine bir sonuç doğmasına itiraz hakkı tanır. Kişisel veri işleyen agent'lar için ayrıntıları yapay zeka ajanı ve KVKK rehberinde ele aldık. Kişiyi etkileyen bir sonuçta insan incelemesinin ve kaydının bulunması, bu hakkın karşılanmasını kolaylaştırır.
Tüzük'teki yükümlülüklerin uygulanma tarihleri 2026'da değiştiği için güncel takvim resmi metinden kontrol edilmelidir. Bu yazı hukuki görüş değildir. Hangi düzenlemenin kurumunuza uygulandığı, faaliyet alanınıza ve hizmet verdiğiniz ülkelere göre hukuk ve uyum ekibinizle birlikte değerlendirilmelidir.
İnsan onay mekanizması nasıl çalışır?
İnsan onay mekanizması, agent'ın belirli bir işlemi yapmadan önce durup yetkili kişiden karar aldığı kontroldür. İyi kurulmuş bir mekanizma beş adımdan oluşur.
- Tetikleme: Önceden yazılmış bir kural işlemi yakalar. Kural işlem türüne, tutara, alıcıya ya da veri türüne bağlı olabilir.
- Durdurma: Agent işlemi yapmaz, işi bekleyen duruma alır. Diğer işler akmaya devam eder.
- Sunum: Yetkili kişi öneriyi, gerekçeyi ve dayanak belgeyi tek ekranda görür.
- Karar: Kişi onaylar, reddeder ya da düzelterek onaylar. Karar kendi kimliğiyle verilir.
- Kayıt ve devam: Karar, zamanı ve gerekçesiyle kayda geçer; agent karara göre devam eder ya da işi kapatır.
Araç üreticileri bu adımı kendi ürünlerinde de sunuyor. Örneğin n8n, insan incelemesi belgesinde bu kontrolü geri alınamayan işlemler, uyum gereği onay isteyen akışlar ve iş etkisi yüksek kararlar için önerir. Tek araç kullanan bir ekip için aracın kendi onay adımı yeterli bir başlangıçtır.
Beş adımın en çok ihmal edileni sonuncusudur. Karar verildikten sonra kaydın işlemle birlikte saklanmaması, mekanizmanın geri kalanını denetim açısından değersiz kılar.
Zorluk, araç sayısı arttığında başlar. Bir onay bir aracın içinde, diğeri e-postada, üçüncüsü sohbet uygulamasında kalırsa kurumun tek bir onay kaydı olmaz. Bu durumda "geçen ay hangi ödemeleri kim onayladı" sorusu üç ayrı yerden derlenerek yanıtlanır.
Hangi işlemler insan onayına bağlanmalı?
Dört ölçüt karar vermeyi kolaylaştırır: işlem geri alınabiliyor mu, etkisi ne kadar büyük, kurum dışına çıkıyor mu ve bir kişiyi doğrudan etkiliyor mu. Aşağıdaki tablo bu ölçütlere göre bir başlangıç önerisidir; eşikler her kurumda kendi risk iştahına göre belirlenir.
| İşlem türü | Örnek | Önerilen kontrol |
|---|---|---|
| Geri alınamayan mali işlem | Ödeme talimatı, hesap bilgisi değişikliği | Her seferinde onay |
| Resmi bildirim | Beyanname, kurum bildirimi | Her seferinde onay |
| Kurum dışına giden içerik | Müşteriye yazı, tedarikçiye sipariş | Şablon dışıysa onay |
| Kişiyi etkileyen karar | Başvuru eleme, limit belirleme | Olumsuz sonuçta onay |
| Toplu kayıt değişikliği | Fiyat listesi güncelleme, kayıt silme | Eşik üstünde onay |
| Hazırlık ve okuma | Belge sınıflandırma, taslak hazırlama | Onay yok; örneklem kontrolü |
Son satır önemlidir. Okuma, karşılaştırma ve taslak hazırlama gibi adımları da onaya bağlamak, onaylayan kişiyi günde yüzlerce kez tıklamaya zorlar. Bu duruma onay yorgunluğu denir ve asıl dikkat edilmesi gereken işlemin de okunmadan onaylanmasına yol açar.
Onay ekranında ve onay kaydında ne bulunmalı?
Onaylayan kişi kararını ekranda gördüğüne göre verir; denetçi ise kayda bakar. İkisinin içeriği baştan tanımlanmalıdır.
- İşlemin kendisi: Ne yapılacak, hangi sistemde, hangi tutar ya da kayıt üzerinde.
- Öneri ve gerekçe: Agent neden bu sonuca vardı, hangi kural tetiklendi.
- Dayanak: Okunan belge, karşılaştırılan kayıtlar ve aradaki fark.
- Karar seçenekleri: Onay, ret, düzelterek onay ve başka birine yönlendirme.
- Kayıt alanları: İşi başlatan, karar veren kişi, karar zamanı, gerekçe ve sonraki işlem.
Örnek senaryo: fatura tutarı siparişten yüksek geldiğinde agent ödemeyi durdurur. Finans uzmanı ekranda faturayı, siparişi, teslim kaydını ve aradaki farkı yan yana görür; teslim edilen miktar üzerinden ödeme kararı verir. Kayıtta bu karar, faturayla ve ödeme işlemiyle birlikte durur.
Düzelterek onay seçeneği çoğu zaman unutulur. Yalnız onay ve ret varsa, küçük bir düzeltme gerektiren her iş reddedilip baştan başlatılır. Ekip de onay adımını kısa sürede yük olarak görmeye başlar.
İnsan onayı, insan gözetimi ve sonradan denetim arasındaki fark nedir?
Üç kontrol birbirinin yerine kullanılır, ancak farklı anlarda devreye girer. AI governance uygulamasında üçü birlikte bulunur; hangisinin nerede kullanılacağını işlemin riski belirler.
| Özellik | İnsan onayı | İnsan gözetimi | Sonradan denetim |
|---|---|---|---|
| Ne zaman | İşlemden önce | İşlem sırasında | İşlemden sonra |
| İnsan ne yapar | Onaylar ya da reddeder | İzler, gerekirse durdurur | Örneklemle inceler |
| Hatayı | Önler | Erken yakalar | Sonradan tespit eder |
| En uygun iş | Geri alınamayan, etkisi büyük işlem | Hacmi yüksek, geri alınabilir işlem | Düşük riskli, tekrarlı işlem |
| İş yükü | İşlem başına karar | İstisna başına müdahale | Dönem başına inceleme |
Pratik kural şudur: hata geri alınamıyorsa önceden onay, geri alınabiliyor ama hacim yüksekse gözetim, risk düşükse sonradan denetim. Agent'ın farklı işlerde nasıl konumlandığını kurumsal agentic AI çözümleri rehberinde anlattık.
Onay mekanizması kurarken en sık yapılan hatalar nelerdir?
Onay adımı eklemek tek başına yönetişim sağlamaz. Aşağıdaki beş hata, adım var olduğu halde kontrolün çalışmamasına neden olur.
- Her şeyi onaya bağlamak: Onay sayısı arttıkça her birine ayrılan dikkat azalır.
- Eksik bilgiyle onay istemek: Kişi yalnız "onaylıyor musunuz" sorusunu görürse, agent'ın neye dayandığını bilmeden karar verir.
- Onayı e-postada ya da sohbette bırakmak: Karar verilir, ancak işlemle eşleşen bir kayıt oluşmaz.
- Vekalet ve zaman aşımı tanımlamamak: Onaylayan kişi izindeyken iş bekler ya da ekip kontrolü devre dışı bırakır.
- Ortak hesapla onaylamak: Kararı kimin verdiği sonradan belirlenemez.
Bu hataların ortak yanı, onayın bir ekran olarak düşünülmesidir. Onay bir kayıttır: işlem, öneri, karar veren kişi, zaman ve gerekçe birlikte saklanmadıkça denetimde kullanılamaz.
AI governance uygulaması seçerken hangi sorular sorulur?
Bu alanda sunulan çözümler iki gruba ayrılır: politika ve envanter yöneten uyum araçları ile işlem anında kontrol uygulayan yönetim katmanları. İkisi birbirinin alternatifi değildir. İşlem yapan agent'larınız varsa aşağıdaki soruları ikinci grup için sorun.
- Onay kuralını kim tanımlıyor? Kural iş birimince değiştirilebiliyor mu, yoksa her değişiklik geliştirme mi gerektiriyor?
- Hangi araçları kapsıyor? RPA robotları, iş akışı araçları ve kendi kodunuzla yazılan agent'lar aynı onay ekranına düşüyor mu?
- Onaylayan ne görüyor? Öneri, gerekçe ve dayanak belge aynı ekranda mı?
- Kayıt nerede duruyor? Onay kaydı sizin altyapınızda mı tutuluyor, dışa aktarılabiliyor mu?
- Vekalet ve zaman aşımı var mı? Yanıt gelmeyen onay kime, ne kadar sürede devrediliyor?
- Nereye kuruluyor? Şirket içi kurulum mümkün mü, veri hangi dış servise gidiyor?
Tanıtım sırasında kendi sürecinizden bir örnek isteyin. Örneğin tutarı eşiği aşan bir ödemenin nasıl durduğunu, kimin ekranına düştüğünü ve kaydın nasıl göründüğünü baştan sona görmek, özellik listesinden daha çok şey söyler.
İnsan onay mekanizması kurmaya nereden başlanır?
Bütün süreçleri aynı anda kapsamaya çalışmak yerine, tek süreçte çalışan bir örnek kurup genişletmek daha hızlı sonuç verir.
- Envanteri çıkarın. Çalışan agent'ları, robotları ve akışları sahibiyle birlikte listeleyin.
- İşlemleri sınıflayın. Her sürecin sistemlerde yaptığı işlemleri yukarıdaki dört ölçüte göre işaretleyin.
- Onay kurallarını yazın. Hangi işlem, hangi eşikte, kime gidecek ve yokluğunda kim vekalet edecek.
- Tek süreçte devreye alın. Onay sayısını, bekleme süresini ve ret oranını iki hafta izleyin.
- Kuralları ayarlayın ve genişletin. Hiç reddedilmeyen onayları gözden geçirin; gereksiz olanı gözetime ya da sonradan denetime taşıyın.
Ret oranı burada yararlı bir göstergedir. Hiç reddedilmeyen bir onay ya gereksizdir ya da okunmadan onaylanıyordur; ikisi de kuralın gözden geçirilmesini gerektirir.
Genişletirken kuralları araç bazında değil süreç bazında yazın. Aynı ödeme kuralı, ödemeyi robot da hazırlasa agent da hazırlasa geçerli olmalıdır. Kural araca gömülürse, araç değiştiğinde kontrol de kaybolur.
Kurumsal kullanımda ne gerekir?
Bir otomasyon aracı ya da agent işi yapar. Kurumsal kullanımda işin çevresinde beş şey daha gerekir: işin kaybolmadığı kalıcı kuyruk, kritik kararda insan onayı, merkezi credential yönetimi, denetime sunulabilecek kayıt ve bütün araçları gösteren tek ekran.
NisusAI'ın geliştirdiği Nisus Central bu beşini sağlar. Şirket içine kurulur; UiPath, Blue Prism, Power Automate, Automation Anywhere, n8n, Copilot Studio ve kendi kodunuzla kurulan otomasyonları tek ekrandan yönetir. Araçlarınız işi yapmaya devam eder, onayı ve kaydı Central ekler; onay adımının nasıl çalıştığını AI agent'lar için insan onayı sayfasında görebilirsiniz.
Sıkça sorulan sorular
AI governance ile insan onay mekanizması aynı şey mi?
Hayır. AI governance kuralları, sorumluları ve kontrolleri kapsayan bütündür; insan onay mekanizması bu kontrollerden biridir. Onay mekanizması, yönetişimin günlük işte en görünür olduğu yerdir.
Her agent işlemi insan onayına mı bağlanmalı?
Hayır. Her işlemi onaya bağlamak onay yorgunluğu yaratır ve onayı anlamsızlaştırır. Geri alınamayan, etkisi büyük, kurum dışına çıkan ya da kişiyi doğrudan etkileyen işlemler onaya bağlanır; diğerleri izleme ve örneklem kontrolüyle yönetilir.
İnsan onay mekanizması süreci yavaşlatır mı?
Yalnız onaya bağlanan adımda bekleme olur. Onay ekranı öneriyi, gerekçeyi ve kanıtı birlikte gösterirse karar kısa sürer. Vekalet ve zaman aşımı kuralı tanımlıysa iş bir kişinin yokluğunda beklemez.
AI governance için ayrı bir uygulama gerekir mi?
Politika ve envanter bir belgeyle başlayabilir. Onay, yetki ve kayıt ise işin yürüdüğü yerde, yani agent'ların ve otomasyonların çalıştığı katmanda uygulanmalıdır. Birden fazla araç kullanılıyorsa bu kontrollerin ortak bir yönetim katmanında toplanması gerekir.
Onay kayıtları ne kadar süre saklanmalı?
Bu süre işlemin türüne, kurumun tabi olduğu mevzuata ve saklama politikasına göre değişir. Süre, sürecin bağlı olduğu kayıtların (ör. muhasebe ya da personel kayıtları) saklama süresiyle birlikte hukuk ve uyum ekibince belirlenmelidir.