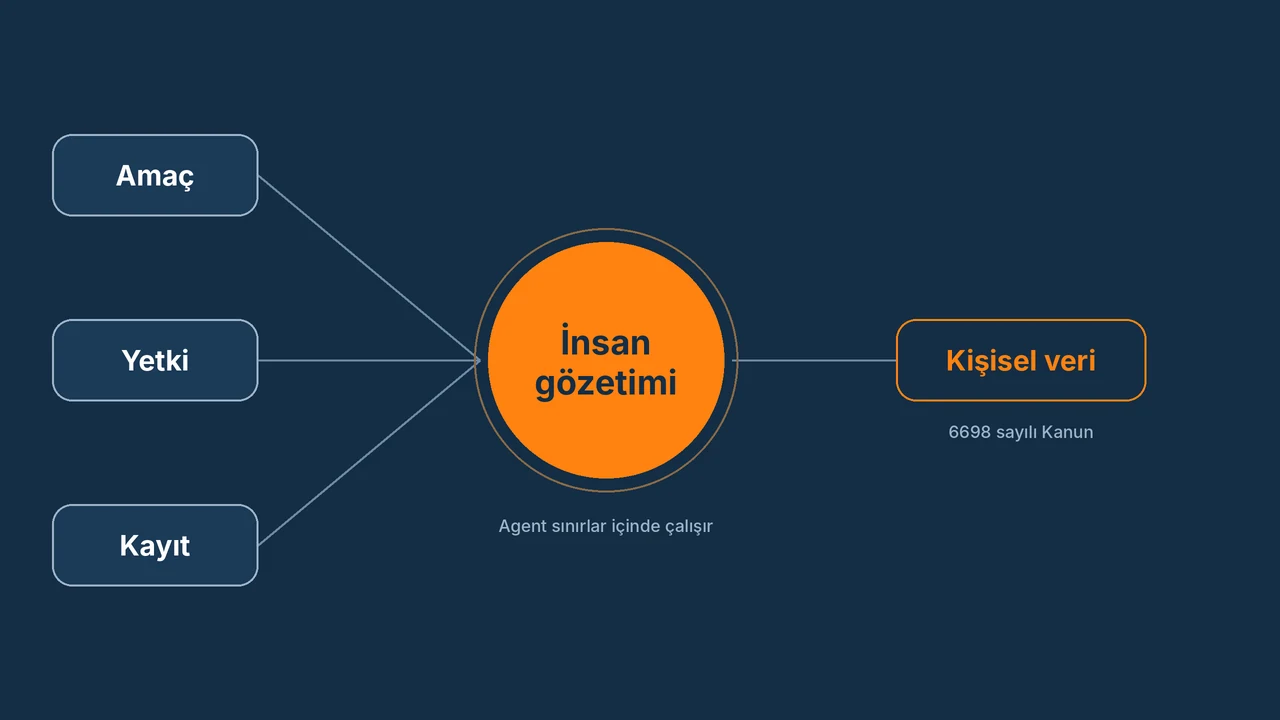
Yapay zeka ajanı KVKK açısından ayrı bir kurala tabi değildir: yapay zeka ajanı (AI agent) kişisel veri işliyorsa 6698 sayılı Kanun aynen uygulanır ve yükümlülükler veri sorumlusunda kalır. Kişisel Verileri Koruma Kurumu, 12 Mart 2026'da duyurduğu Etken Yapay Zeka (Agentic AI) dokümanında bu sistemlere özgü riskleri ve dikkate alınabilecek hususları ayrıca anlatmıştır. Kurumların işi üç başlıkta toplanır: agent'ın eriştiği veriyi amaçla sınırlamak, insan gözetiminin nerede devreye gireceğini tanımlamak ve yapılan işlemi izlenebilir kılmak.
Bu rehber, şirketinde agent kullanımına karar veren ya da öneren kişiler için yazıldı. Kurum'un dokümanında ve Kanun metninde yazanı aktarır, ardından bunların uygulamadaki karşılığını sıralar. Yazı hukuki görüş değildir; kendi süreçleriniz için veri koruma sorumlunuzla ya da hukuk danışmanınızla birlikte değerlendirme yapmanız gerekir.
Kurum, yapay zeka ajanı ve KVKK ilişkisi için ne yayımladı?
Kurum, 12 Mart 2026 tarihli duyurusuyla "Etken Yapay Zeka (Agentic AI)" başlıklı bir doküman yayımladı. Kapağında Şubat 2026 tarihi bulunan doküman altı bölümden oluşur: etken yapay zeka sistemleri, bu sistemlerdeki yapay zeka aracıları, potansiyel kullanım durumları, genel riskler, kişisel verilerin korunmasına ilişkin riskler ve dikkate alınabilecek hususlar. Kamuoyunda çoğunlukla "rehber" diye anılsa da metin kendisini doküman olarak adlandırır.
Terimlere dikkat etmek gerekir. Kurum "agentic AI" için "etken yapay zeka", "AI agent" için "yapay zeka aracısı" karşılığını tercih eder; "yapay zeka ajanı" ifadesini de kullanılabilecek karşılıklar arasında anar. Bu yazıda piyasada yerleşik olan "agent" sözcüğü kullanılmıştır; kastedilen, dokümandaki yapay zeka aracısıdır.
Doküman bu sistemleri; çevresini değerlendirebilen, değişen koşullara uyum sağlayabilen ve farklı düzeylerde otonom eylem başlatabilen bütünleşik yapılar olarak tanımlar. İnsanın rolünü ise çoğunlukla hedef belirleme, izleme ve gerektiğinde müdahale etme olarak tarif eder. Metin Kanun maddelerine tek tek atıf yapmaz ve öneri diliyle yazılmıştır; son bölümünde, değerlendirmelerin mevcut bilgiye dayandığı ve alandaki gelişmelere göre değişebileceği belirtilir.
Agent, klasik yapay zeka uygulamasından veri açısından nasıl ayrılır?
Doküman her yapay zeka uygulamasını etken saymaz. İstenmeyen e-postaları ayıran filtre, adayları sıralayan özgeçmiş tarama aracı ve çalışan sorularını şirket el kitabından yanıtlayan sohbet botu, metinde etken olmayan örnekler arasında geçer. Fark, sistemin hedefi görevlere ayırması, plan yapması ve eylemleri kendisinin sıralamasıdır.
| Başlık | Klasik yapay zeka uygulaması | Agent |
|---|---|---|
| Çalışma biçimi | Önceden tanımlı, sınırlı bir görevi yapar | Hedefi görevlere ayırır, planlar, eylemleri sıralar ve uyarlar |
| Dokümandaki örnek | Spam filtresi, özgeçmiş tarama aracı, el kitabından yanıt veren sohbet botu | İş seyahati planlama, müşteri destek, olay müdahalesi |
| Veri kapsamı | Çoğunlukla baştan bellidir | Görev ilerledikçe yeni veri kümeleri eklenebilir, veri başka görevde kullanılabilir |
| İnsanın rolü | Çıktıyı alır, işlemi kendisi yapar | Hedefi belirler, izler, gerektiğinde müdahale eder |
| İzlenebilirlik | Tek girdi, tek çıktı | Çok adımlı; birden fazla agent varsa karar zincirini izlemek güçleşir |
Tablodaki "veri kapsamı" ve "izlenebilirlik" satırları, kişisel verilerin korunması bakımından asıl farkı gösterir. Klasik bir uygulamada hangi verinin işleneceği tasarım sırasında bilinir. Agent'ta ise erişilen veri, işin o günkü akışına göre değişebilir.
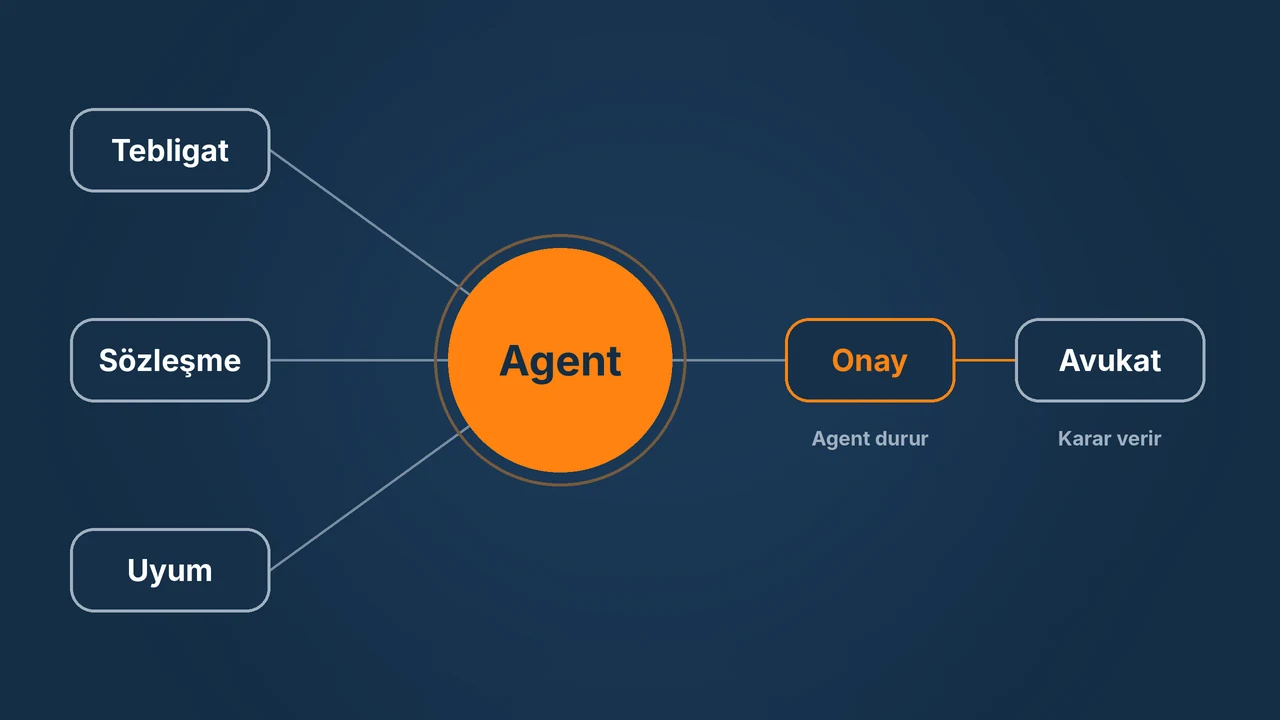
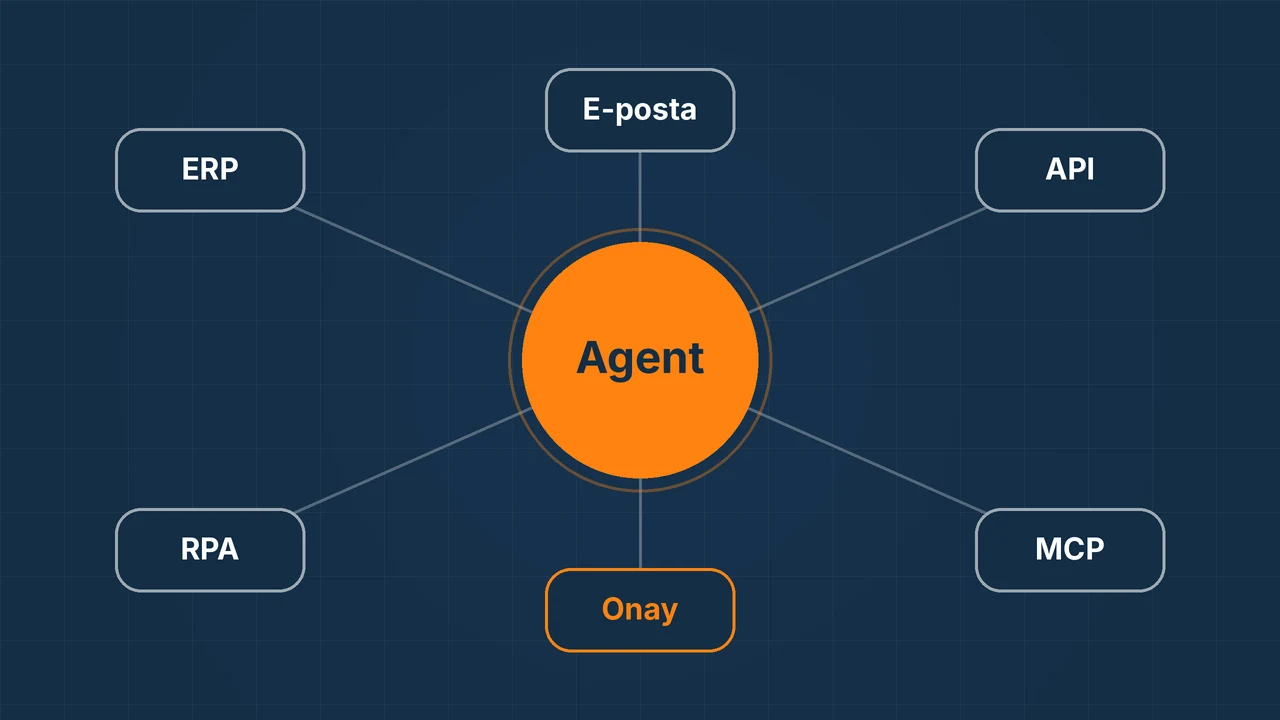
Doküman insan onayını örnekleri içinde de gösterir. İş seyahati planlama örneğinde agent takvime, e-postaya, kurumun seyahat politikasına ve rezervasyon platformlarına bakar; hazırladığı plan kullanıcı onayından sonra uygulanır. Agent'ların kurumsal sistemlere nasıl bağlandığını kurumsal agentic AI çözümleri rehberinde ayrıca ele aldık.
Agent kişisel veri işlediğinde 6698 sayılı Kanun'un hangi hükümleri uygulanır?
Hepsi. Kanun teknolojiye göre ayrı hüküm kurmaz; müşteri e-postasını bir çalışanın ya da bir agent'ın okuması arasında yükümlülük bakımından fark yoktur. Agent projelerinde en sık gündeme gelen maddeler şunlardır:
- Madde 3, veri sorumlusu: Kişisel verilerin işleme amacını ve vasıtalarını belirleyen kişidir. Agent'ı hangi iş için ve hangi veriyle çalıştıracağına karar veren kurum bu tanıma göre değerlendirilir.
- Madde 4, genel ilkeler: Hukuka ve dürüstlük kurallarına uygunluk; doğruluk ve gerektiğinde güncellik; belirli, açık ve meşru amaç; amaçla bağlantılı, sınırlı ve ölçülü işleme; gerekli süre kadar muhafaza.
- Madde 5 ve 6, işleme şartları: Agent'ın yaptığı her işleme, bu maddelerdeki şartlardan birine dayanmalıdır. Özel nitelikli veriler için 6. madde ayrıca uygulanır.
- Madde 10, aydınlatma: İlgili kişiye veri sorumlusunun kimliği, işleme amacı, verinin kime ve hangi amaçla aktarılabileceği, toplama yöntemi ve hukuki sebebi ile hakları bildirilir.
- Madde 11, ilgili kişinin hakları: Öğrenme, düzeltme ve silme taleplerinin yanında, münhasıran otomatik sistemlerle yapılan analiz sonucunda kişinin aleyhine çıkan sonuca itiraz hakkı.
- Madde 12, veri güvenliği: Uygun güvenlik düzeyi için gerekli her türlü teknik ve idari tedbir, kurum içi denetim ve verilerin kanuni olmayan yollarla elde edilmesi halinde ilgili kişiye ve Kurul'a bildirim.
İki madde agent projelerinde özellikle öne çıkar. İlki 12. maddedir: veriler veri sorumlusu adına başka bir kişi tarafından işleniyorsa, veri sorumlusu tedbirlerin alınmasında o kişiyle birlikte müşterek sorumludur. Agent'ı ya da arkasındaki dil modelini bir tedarikçi işletiyorsa bu hüküm sözleşmeye ve denetime yansıtılmalıdır.
İkincisi 11. maddedeki itiraz hakkıdır. Agent bir başvuruyu, talebi ya da kişiyi tek başına değerlendirip sonuç üretiyorsa, bu sonuçtan etkilenen kişi itiraz edebilir. İlgili kişinin başvurusu, 13. madde uyarınca en kısa sürede ve en geç otuz gün içinde sonuçlandırılır; bu sürede agent'ın hangi veriyi işlediğini bulabilmek gerekir.
Kurum hangi kişisel veri risklerine dikkat çekiyor?
Doküman, yapay zekaya ilişkin genel risklerin bu sistemlerde de geçerli olduğunu, ancak hedef odaklı, çok adımlı ve otonom yapının işlemeyi daha dinamik ve çok katmanlı kıldığını belirtir. Beşinci bölümde anlatılan riskler aşağıdaki tabloda özetlenmiştir. Son sütun dokümanda yer almaz; riskin kurum içinde hangi soruya dönüştüğünü gösteren bizim önerimizdir.
| Risk alanı | Dokümanda anlatılan | Kurumun kendine soracağı soru |
|---|---|---|
| Amaçla sınırlılık ve veri minimizasyonu | Sistem gereğinden geniş veri kümelerine erişebilir; görev ilerledikçe kapsam değişebilir | Agent'ın erişimi yalnız o işin gerektirdiği kayıtlarla sınırlı mı? |
| Hukuki sebep | Başta uygun olan işleme, amaç ya da veri kapsamı genişlediğinde dayanağını yitirebilir | Agent'a yeni görev eklenirken işleme şartı yeniden değerlendiriliyor mu? |
| Özel nitelikli veriler | Doğrudan ya da dolaylı işlenmesi mağduriyet ve ayrımcılık riski doğurabilir | Agent sağlık, sendika ya da benzeri veriye rastlarsa ne yapıyor? |
| Çıkarım ve türetilmiş veri | Tek başına kişisel olmayan veriler birleşince kişiye ilişkin hassas çıkarım yapılabilir | Agent farklı kaynakları birleştirerek profil oluşturuyor mu? |
| Şeffaflık ve izlenebilirlik | Hangi verinin hangi agent ya da adımda işlendiği her zaman yanıtlanamayabilir | Bir işlemin adımları sonradan çıkarılabiliyor mu? |
| Sorumluluk | Geliştirici, yerleştirici ve diğer taraflar arasında paylaşım belirsizleşebilir | Sözleşmede kimin neyi üstlendiği yazılı mı? |
| Veri doğruluğu | Hatalı çıktı iç sistemlere aktarılıp kişisel veriyle ilişkilenebilir; erken hata sonraki adımda büyür | Agent'ın yazdığı kayıt, kaydedilmeden önce kontrol ediliyor mu? |
| Güvenlik | Çok sayıda veri kaynağı ve araç saldırı yüzeyini genişletir; girdiler manipüle edilebilir | Agent'ın okuduğu dış içerik, ona talimat verebiliyor mu? |
| İnsan gözetimi | Otonomi arttıkça veri işleme üzerindeki denetim zayıflar, riskler geç fark edilir | Hangi adımda bir insan durup bakıyor? |
Doküman ayrıca hedef uyumsuzluğuna değinir. Talimat belirsiz olduğunda sistem, teknik olarak mümkün ama öngörülmemiş bir yol seçebilir. Bu durumda kişisel veriye erişim ve paylaşım, bireylerin beklentisiyle örtüşmeyebilir.
Bu risklerin ortak yanı, tek bir işlemde değil işlemlerin birleşiminde ortaya çıkmalarıdır. Dokümanın ifadesiyle, çok agent'lı yapılarda işlemeler tek tek sınırlı görünse de birleştirildiğinde kapsamlı çıkarımlara imkan verebilir. Bu nedenle değerlendirme agent bazında değil süreç bazında yapılmalıdır.
Kurum'un dokümanı hangi tedbirleri öneriyor?
Altıncı bölüm, riskleri tümüyle ortadan kaldırmayı değil; kullanım durumuna göre belirlemeyi, değerlendirmeyi ve teknik ve idari tedbirlerle yönetmeyi esas alır. Bölümde yer alan hususlar şunlardır:
- İnsan gözetimi: Gözetimin hangi koşullarda ve hangi aşamalarda devreye gireceği açıkça tanımlanır.
- Şeffaflık ve izlenebilirlik: Göreve uygun açıklanabilirlik düzeyi belirlenir, bileşenler arasındaki etkileşim izlenebilir tutulur. Sistemin öngörülen amaç ve sınırların dışına çıkmasını önleyen teknik sınırlamalar ve koruyucu kontroller bunu tamamlar.
- Veri doğruluğu: Sistemin kullandığı bilginin güncelliği ve bağlama uygunluğu korunur; çıktı sonraki adımda girdi oluyorsa doğruluk sürekli gözetilir.
- Rol ve sorumluluk: Geliştiricilerin, yerleştiricilerin ve diğer aktörlerin görev, yetki ve sorumlulukları netleştirilir.
- Tasarımdan itibaren ve varsayılan olarak mahremiyet: Yaşam döngüsü boyunca uygulanır; mahremiyet artırıcı teknolojiler tamamlayıcı araç olarak eklenebilir.
- Risk değerlendirmesi: Uygun olduğu durumlarda veri koruma etki değerlendirmesi gibi araçlardan yararlanılır.
- Yönetişim ve farkındalık: Mevcut veri koruma düzeni bu sistemlerin yapısına göre gözden geçirilir; sistemi kullanan ve işleten kişilere eğitim verilir.
Doküman "yerleştirici" sözcüğünü, sistemin pratikte hangi amaçla ve hangi koşullarda kullanılacağını belirleyen aktör için kullanır. Hazır bir agent aracını kendi sürecine kuran şirket çoğu durumda bu konumdadır. Geliştirici ise sistemin teknik tasarımına yön veren taraftır.
İnsan gözetimi hangi aşamada devreye girmeli?
Doküman insan gözetimini tek bir onay düğmesi olarak değil, yaşam döngüsünün üç aşamasına yayılan bir düzen olarak ele alır. İlk iki sütun dokümandaki öneriyi, son sütun bunun uygulamadaki olası karşılığını gösterir.
| Aşama | Dokümandaki öneri | Uygulamadaki karşılığı |
|---|---|---|
| Geliştirme | Sistemin erişebileceği veri türleri ve verebileceği kararlar insanlar tarafından tanımlanır ve test edilir | Agent'a ayrı hesap, işle sınırlı yetki, test verisiyle deneme |
| Kullanıma alma | Yüksek risk taşıyabilecek karar ya da veri işleme süreçleri için ilave insan incelemesi öngörülür | Kişiyi etkileyen ya da geri alınamayan adımda onay bekleme |
| Kullanım sonrası | Sistemin davranışı, karar süreçleri ve etkileşimleri için geri bildirim ve değerlendirme mekanizmaları işletilir | Dönemsel kayıt incelemesi, hata ve itirazların kurala dönüştürülmesi |
Hangi adımın "yüksek risk" sayılacağını doküman tek tek saymaz; bunu kurum kendi sürecine göre belirler. Başlangıç için üç soru yeterlidir: adım bir kişi hakkında sonuç doğuruyor mu, geri alınabiliyor mu ve veri kurum dışına çıkıyor mu. Üçünden birine "evet" deniyorsa o adımda insan incelemesi tanımlanmalıdır.
Onayın kayda geçmesi de gözetimin parçasıdır. İlgili kişi itiraz ettiğinde ya da denetimde soru geldiğinde, kararı kimin hangi bilgiyle verdiği gösterilebilmelidir. Hukuk birimlerinde bu ayrımın nasıl kurulduğunu hukuk AI agent yazısında anlattık.
Yapay zeka ajanı KVKK uyumu için kurumlar nereden başlamalı?
Aşağıdaki sıra, dokümandaki hususların ve Kanun'un genel hükümlerinin uygulamaya dönük bir okumasıdır; Kurum'un yayımladığı bir kontrol listesi değildir. İlk agent sürecinde izlenebilir.
- Agent'ları envantere yazın. Hangi departmanda hangi araçla kurulmuş hangi agent çalışıyor, hangi sistemlere bağlı; önce bu liste çıkarılır.
- Amaç ve veri kapsamını yazılı tanımlayın. Her agent için işleme amacı, eriştiği veri kategorileri ve dayandığı işleme şartı belirtilir.
- Yetkiyi işle sınırlayın. Agent bir çalışanın kişisel hesabını değil kendi hesabını kullanır; yalnız görevin gerektirdiği kayıtlara erişir.
- Rolleri netleştirin. Tedarikçiyle ilişkide kimin veri sorumlusu, kimin veri işleyen olduğu ve verinin nerede işlendiği sözleşmeye yazılır.
- İnsan inceleme noktalarını belirleyin. Yukarıdaki üç soruya göre onay isteyen adımlar ve onay verecek kişiler tanımlanır.
- Kayıt düzenini kurun. İşi kimin başlattığı, agent'ın hangi veriye eriştiği ve kimin onayladığı tek bir kayıttan çıkarılabilmelidir.
- Aydınlatma metnini ve envanteri güncelleyin. Agent yeni bir işleme faaliyeti getiriyorsa aydınlatma metni ve kişisel veri işleme envanteri buna göre gözden geçirilir.
- Kullanıcıları eğitin ve dönemsel gözden geçirin. Agent'a yeni görev ya da yeni veri kaynağı eklendiğinde değerlendirme yenilenir.
Sekiz adımın çoğu agent'ın yeteneğiyle değil, çevresindeki düzenle ilgilidir. Bu düzen ilk süreçte kurulursa, sonraki agent'lar aynı tanımların içine yerleşir.
Doküman hangi soruları açık bırakıyor?
Dokümanın odağı riskler ve genel hususlardır. Uygulamada en sık sorulan iki konuda ayrıntılı yönlendirme içermez; bu konularda Kanun'un genel hükümlerine dönmek gerekir.
Veri yurt dışındaki bir dil modeline gidiyorsa ne olur? Doküman bu konuyu ayrıca ele almaz. Kişisel verilerin yurt dışına aktarılması Kanun'un 9. maddesindeki şartlara tabidir ve agent'ın kullandığı modelin nerede çalıştığı bu değerlendirmenin ilk verisidir. Tedarikçiye sorulacak soru açıktır: veri hangi ülkedeki sunucuda işleniyor ve aktarım hangi yola dayanıyor.
İlgili kişi başvurduğunda agent'ın işlediği veri nasıl bulunur? Doküman izlenebilirliğin güçleşebileceğini bir risk olarak anar, yöntemini tarif etmez. Kanun'daki başvuru süresi ise agent kullanıldığı için uzamaz. Bu nedenle agent'ın yaptığı her işlemin bir iş numarasıyla ve eriştiği kayıtlarla birlikte saklanması, başvuruya süresinde yanıt vermenin ön koşuludur.
Kurumsal kullanımda ne gerekir?
Bir otomasyon aracı ya da agent işi yapar. Kurumsal kullanımda işin çevresinde beş şey daha gerekir: işin kaybolmadığı kalıcı kuyruk, kritik kararda insan onayı, merkezi credential yönetimi, denetime sunulabilecek kayıt ve bütün araçları gösteren tek ekran. Bu beşi, yukarıda anlatılan insan gözetimi, yetki sınırı ve izlenebilirlik başlıklarının işletimdeki karşılığıdır.
NisusAI'ın geliştirdiği Nisus Central bu beşini sağlar. Şirket içine kurulur; UiPath, Blue Prism, Power Automate, Automation Anywhere, n8n, Copilot Studio ve kendi kodunuzla kurulan otomasyonları tek ekrandan yönetir. Araçlarınız işi yapmaya devam eder, yönetim katmanını Central ekler; onay adımının nasıl işlediğini AI agent'lar için insan onayı sayfasında görebilirsiniz.
Sıkça sorulan sorular
Yapay zeka ajanı KVKK kapsamına girer mi?
Agent kişisel veri işliyorsa girer. 6698 sayılı Kanun, işlemi bir çalışanın mı yoksa bir yazılımın mı yaptığına göre ayrım yapmaz; yükümlülükler işleme amacını ve vasıtalarını belirleyen veri sorumlusundadır.
Kurum'un Etken Yapay Zeka dokümanı bağlayıcı mı?
Doküman öneri diliyle yazılmıştır ve dikkate alınabilecek hususları sıralar. Bağlayıcı olan 6698 sayılı Kanun ve ilgili mevzuattır; doküman, Kurum'un bu sistemlerde hangi risklere baktığını gösterir.
Agent'ı bir tedarikçi sağlıyorsa sorumluluk kimde olur?
Kanun'un 12. maddesine göre veriler veri sorumlusu adına başka bir kişi tarafından işleniyorsa, veri sorumlusu güvenlik tedbirlerinin alınmasında o kişiyle birlikte müşterek sorumludur. Kimin veri sorumlusu, kimin veri işleyen olduğu her ilişkide ayrıca değerlendirilir.
Agent'ın ürettiği sonuca ilgili kişi itiraz edebilir mi?
Kanun'un 11. maddesi, işlenen verilerin münhasıran otomatik sistemler vasıtasıyla analiz edilmesi suretiyle kişinin aleyhine bir sonuç ortaya çıkmasına itiraz etme hakkını tanır. Bu nedenle kişiyi etkileyen sonuçlarda insan incelemesinin ve kaydının bulunması önem taşır.
Her agent projesi için veri koruma etki değerlendirmesi gerekir mi?
Kurum'un dokümanı bunu her proje için şart koşmaz; uygun olduğu durumlarda veri koruma etki değerlendirmesi gibi araçlardan yararlanılmasını önerir. Kişisel veri kapsamı geniş ya da bireylere etkisi yüksek süreçlerde bu değerlendirmeyi yapmak yerinde olur.